

Cyberbezpieczeństwo dla firm
Cyberbezpieczeństwo dla firm to w LO:ME obsługa prawna: sprawdzamy, czy Twoja firma podlega znowelizowanej ustawie o krajowym systemie cyberbezpieczeństwa, piszemy procedury i umowy z dostawcami IT, a po cyberataku prowadzimy zgłoszenia i spory.
Nowe przepisy obowiązują od 3 kwietnia 2026 r. Termin na wniosek o wpis do wykazu minął 3 października 2026 r., a do 3 kwietnia 2027 r. podmioty kluczowe i ważne muszą wdrożyć system zarządzania bezpieczeństwem informacji i zacząć korzystać z systemu S46.
Jakie terminy NIS2 i KSC obowiązują Twoją firmę?
Przepisy wdrażające dyrektywę NIS2 w Polsce weszły w życie 3 kwietnia 2026 r. (ustawa z 23 stycznia 2026 r. o zmianie ustawy o KSC, Dz.U. 2026 poz. 252). Nowelizacja Krajowego Systemu Cyberbezpieczeństwa nakłada na podmioty kluczowe i ważne szereg obowiązków. Ich zignorowanie wiąże się z może doprowadzić do nałożenia dotkliwej kary finansowej. Członkowie zarządu odpowiadają osobiście za taki brak zgodności.
Dlatego kadra zarządzająca powinna działać już teraz. Nadchodzą najważniejsze daty wdrożenia i egzekwowania wymogów. Kompleksowe dostosowanie wewnętrznych procedur, wdrożenie odpowiednich środków technicznych i zabezpieczenie systemów IT to procesy, które wymagają czasu oraz odpowiedniego planowania. Poniższe zestawienie pomoże Ci zweryfikować, czy Twoja organizacja dotrzymuje określonych prawem terminów. Nasze ekspertki pomogą Twojej firmie zapewnić pełną zgodność z nowymi przepisami.
| Termin | Co musisz zrobić |
|---|---|
| 3.04.2026 | Nowelizacja ustawy o KSC już obowiązuje |
| 3.10.2026 | Minął termin na złożenie wniosku o wpis do wykazu podmiotów kluczowych i ważnych |
| do 3.04.2027 | Wdrożenie obowiązków: SZBI, procedury, dokumentacja; korzystanie z systemu S46 |
| do 3.04.2028 | Pierwszy audyt bezpieczeństwa podmiotu kluczowego |
| 24 h / 72 h / 1 miesiąc | Wczesne ostrzeżenie / zgłoszenie / raport końcowy po poważnym incydencie |
Jeśli nie złożyłeś w terminie wniosku o wpis do wykazu podmiotów kluczowych i ważnych, zrób to najszybciej jak możesz! Sprawdź, jak wygląda wpis do wykazu podmiotów kluczowych i ważnych. Pamiętaj, że terminy zgłoszenia incydentu do CSIRT liczą się od momentu wykrycia poważnego incydentu, nie od zakończenia jego analizy.
Co obejmuje cyberbezpieczeństwo w firmie od strony prawnej?

Zapewnienie bezpieczeństwa cyfrowego to dziś nie tylko kwestia odpowiednich zabezpieczeń informatycznych, ale także konieczność spełnienia wymogów prawnych. Dostawca IT konfiguruje systemy, a prawnik odpowiada za to, czego wymaga ustawa: dokumenty, podział odpowiedzialności, umowy, zgłoszenia do organów.
Realizujemy dla Ciebie usługi zgrupowane w trzech kluczowych obszarach:
- audyty i zgodność z nowymi regulacjami
- ład korporacyjny i polityki
- umowy IT i łańcuch dostaw
- reakcja na cyberatak
- stałe doradztwo


Audyty regulacyjne i ocena zgodności (NIS2, KSC, CRA)
Nowe regulacje sektorowe wprowadzają odpowiedzialność za brak adekwatnych zabezpieczeń. Pomagamy precyzyjnie ustalić status prawny organizacji i wdrożyć optymalne obowiązkowe rozwiązania odpowiadające normom krajowym oraz unijnym. Uwzględniamy przy tym interes, potrzeby i praktykę działania firmy.
Zaczynamy od pytania, kogo dotyczy NIS2, i czy Twoja firma jest podmiotem kluczowym albo ważnym. Potem sprawdzamy, co zmienia NIS2 i nowelizacja ustawy o KSC w Twoich procesach.
Oto co możemy dla Ciebie zrobić:
- Audyt podlegania pod NIS2 i KSC. Sprawdzamy, czy Twoja firma podlega przepisom o krajowym systemie cyberbezpieczeństwa oraz jakie obowiązki musi wdrożyć. Audyt NIS2 kończy się raportem z listą luk i planem wdrożenia z terminami.
- Wdrożenie NIS2 i KSC. Obsługa prawna NIS2 obejmuje procedury, dokumentację, podział odpowiedzialności, zarządzanie ryzykiem i system zgłaszania incydentów.
- Audyt zgodności z Cyber Resilience Act (CRA). Weryfikujemy obowiązki producentów, importerów i dystrybutorów produktów z elementami cyfrowymi, w tym oprogramowania i urządzeń objętych CRA, oraz identyfikujemy działania niezbędne do zapewnienia zgodności.
- Prawny audyt cyberbezpieczeństwa. Analizujemy dokumentację, umowy, strukturę odpowiedzialności i procesy bezpieczeństwa. Wskazujemy braki oraz plan działań naprawczych.
- Analiza luk prawnych. Porównujemy stosowane zabezpieczenia i procedury z wymaganiami prawa, normami branżowymi oraz zobowiązaniami umownymi.
- Mapa obowiązków cyberbezpieczeństwa. Ustalamy, jakie przepisy, decyzje organów, standardy sektorowe i wymagania klientów dotyczą Twojej organizacji.

Kto w firmie odpowiada za cyberbezpieczeństwo – zarząd czy dział IT?
Odpowiada kierownik podmiotu, czyli zarząd. Ustawa o KSC przewiduje kary za NIS2 nie tylko dla firmy, ale też osobiście dla prezesa lub członka zarządu (art. 73a). W przypadku naruszenia przepisów, na podmiot kluczowy może zostać nałożona kara w wysokości do 10 mln EUR lub 2% jego przychodów. Z kolei podmiot ważny musi liczyć się z sankcją do 7 mln EUR lub 1,4% przychodów. Natomiast prezesowi lub członkowi zarząd grozi dodatkowo kara finansowa w wysokości do 300% jego wynagrodzenia.
Warto zaznaczyć, że w większości przypadków kary można nakładać dopiero od 3 kwietnia 2028 r. – ten termin nie zwalnia jednak z realizacji obowiązków ustawowych ani z wymogu wpisu do wykazu.
Skuteczna ochrona wymaga zaangażowania kadry zarządzającej oraz stworzenia przejrzystych reguł działania wewnątrz organizacji. Budujemy ramy ładu korporacyjnego, minimalizujemy ryzyka osobiste członków zarządu i podnosimy kompetencje personelu. Oto co możemy dla Ciebie zrobić:
- Strategia zgodności cyberbezpieczeństwa. Tworzymy plan wdrożenia obowiązków prawnych, określamy priorytety, osoby odpowiedzialne, terminy i wymagane dokumenty.
- Ład korporacyjny cyberbezpieczeństwa. Ustalamy kompetencje zarządu, rady nadzorczej, działu IT, compliance, bezpieczeństwa, ochrony danych i zespołu prawnego.
- Odpowiedzialność zarządu za cyberbezpieczeństwo. Oceniamy ryzyko osobistej odpowiedzialności członków organów i przygotowujemy rozwiązania ograniczające to ryzyko.
- Polityka cyberbezpieczeństwa. Opracowujemy nadrzędny dokument regulujący zarządzanie bezpieczeństwem informacji, systemów i usług cyfrowych.
- Monitorowanie pracowników i zagrożenia wewnętrzne. Oceniamy legalność monitoringu, kontroli dostępu i działań podejmowanych wobec pracowników podejrzewanych o naruszenia.
- Szkolenia dla zarządu. Wyjaśniamy odpowiedzialność organów, obowiązki wynikające z NIS2, KSC i DORA oraz sposób podejmowania decyzji podczas incydentu.
- Szkolenia dla pracowników. Uczymy, jak rozpoznawać zagrożenia, zgłaszać incydenty, chronić informacje i prawidłowo korzystać z systemów firmowych.
- Pomagamy wdrożyć SZBI – system zarządzania bezpieczeństwem informacji, którego wymaga ustawa.

Bezpieczeństwo łańcucha dostaw ICT i umowy z dostawcami IT
Ustawa o KSC i DORA wymagają, żebyś zarządzał ryzykiem po stronie dostawców. Bezpieczeństwo łańcucha dostaw ICT nie jest dziś już tylko dobrą praktyką, ale obowiązkiem firm. Podatności w systemach zewnętrznych kontrahentów i dostawców chmurowych stanowią jedno z głównych źródeł incydentów. Konstruujemy oraz weryfikujemy kontrakty technologiczne tak, aby precyzyjnie określać ryzyko i spełniać wymogi audytowe.
Oto co możemy dla Ciebie zrobić:
- Umowy z dostawcami IT. Przygotowujemy i negocjujemy wymagania bezpieczeństwa, odpowiedzialność za incydenty, audyty, zgłoszenia i usuwanie podatności.
- Umowy chmurowe. Weryfikujemy bezpieczeństwo danych, lokalizację infrastruktury, podwykonawców, ciągłość usług, kopie zapasowe i procedury zakończenia współpracy.
- Umowy outsourcingu ICT. Dostosowujemy kontrakty do wymagań NIS2, KSC, DORA, RODO i regulacji sektorowych.
- Wsparcie podczas audytu klienta. Reprezentujemy firmę podczas kontroli bezpieczeństwa prowadzonej przez klienta, bank, inwestora lub partnera biznesowego.
- Klauzule cyberbezpieczeństwa w umowach transakcyjnych. Przygotowujemy oświadczenia, zapewnienia, warunki zamknięcia i zasady odpowiedzialności za ujawnione incydenty.
Co robi prawnik po cyberataku na firmę?
Prawnik od cyberbezpieczeństwa ocenia, czy incydent bezpieczeństwa trzeba zgłosić, komu i w jakim terminie. A potem prowadzi kontakt z CSIRT, UODO, policją i kontrahentami.
W sytuacji incydentu krytycznego decydujące znaczenie ma natychmiastowe działanie zgodne z ustawowymi czasami i terminami. Zapewniamy asystę prawną w trakcie kryzysu, prowadzimy komunikację z instytucjami państwowymi oraz dochodzimy roszczeń odszkodowawczych.
Oto co możemy dla Ciebie zrobić:
- Obsługa prawna cyberataku. Koordynujemy prawne aspekty reakcji na incydent cyberbezpieczeństwa – od jego wykrycia i oceny obowiązków notyfikacyjnych, przez kontakty z organami i kontrahentami, zabezpieczenie interesów organizacji oraz wsparcie postępowań, aż po dochodzenie roszczeń i rozliczenie szkód.
- Współpraca z organami cyberbezpieczeństwa. Reprezentujemy klienta w kontaktach z CSIRT, organami właściwymi, regulatorami i instytucjami odpowiedzialnymi za bezpieczeństwo państwa.
- Współpraca z Policją i prokuraturą. Przygotowujemy zawiadomienia o podejrzeniu popełnienia przestępstwa i reprezentujemy pokrzywdzoną organizację.
- Postępowania przed organami. Przygotowujemy odpowiedzi, wyjaśnienia, dokumentację i strategię obrony w kontrolach oraz postępowaniach dotyczących cyberbezpieczeństwa.
- Obrona przed karami administracyjnymi. Reprezentujemy przedsiębiorców w sprawach dotyczących niewdrożenia wymaganych zabezpieczeń lub nieprawidłowego zgłoszenia incydentu.
- Spory po cyberataku. Prowadzimy sprawy o odszkodowanie, utracone dane, przerwy w działalności, naruszenie umów i koszty usuwania skutków incydentu.
- Roszczenia przeciwko dostawcom IT. Dochodzimy odpowiedzialności dostawców systemów, usług chmurowych, hostingu i outsourcingu za błędy lub niewłaściwe zabezpieczenia.
Wyciek danych osobowych – zgłoszenie do UODO w 72 godziny
Poważny incydent bezpieczeństwa często oznacza jednoczesny wyciek danych osobowych. W takiej sytuacji nie wystarczy zawiadomić jedynie CSIRT. Zgodnie z art. 33 RODO, na Twojej firmie ciąży dodatkowy obowiązek – zgłoszenie naruszenia do UODO musi nastąpić w nieprzekraczalnym terminie 72 godzin od momentu jego stwierdzenia. Ponadto, w zależności od skali ryzyka dla praw i wolności podmiotów danych, nierzadko konieczne okazuje się bezpośrednie zawiadomienie osób, których dane wyciekły (art. 34 RODO).


Stałe doradztwo i monitoring regulacyjny
W latach 2026–2027, równolegle z ustawą o KSC, ogromne znaczenie zyskują obowiązki wynikające z DORA (od 17 stycznia 2025 r.) oraz Cyber Resilience Act (główne wymogi od 11 grudnia 2027 r.). Prowadzony przez nas stały monitoring gwarantuje pełną gotowość organizacji na dynamiczne zmiany w prawie nowych technologii.
Oferujemy nadzór nad zgodnością procedur z prawem oraz bezpośrednią dostępność ekspertów w codziennych sprawach operacyjnych.
Oto co możemy dla Ciebie zrobić:
- Stały monitoring regulacyjny. Informujemy o zmianach prawa, nowych wytycznych organów i obowiązkach istotnych dla działalności klienta.
- Stała obsługa prawna cyberbezpieczeństwa. Zapewniamy bieżące konsultacje, aktualizację dokumentacji, wsparcie przy umowach i gotowość do obsługi incydentów.
Kancelaria od cyberbezpieczeństwa – kto prowadzi Twoją sprawę?
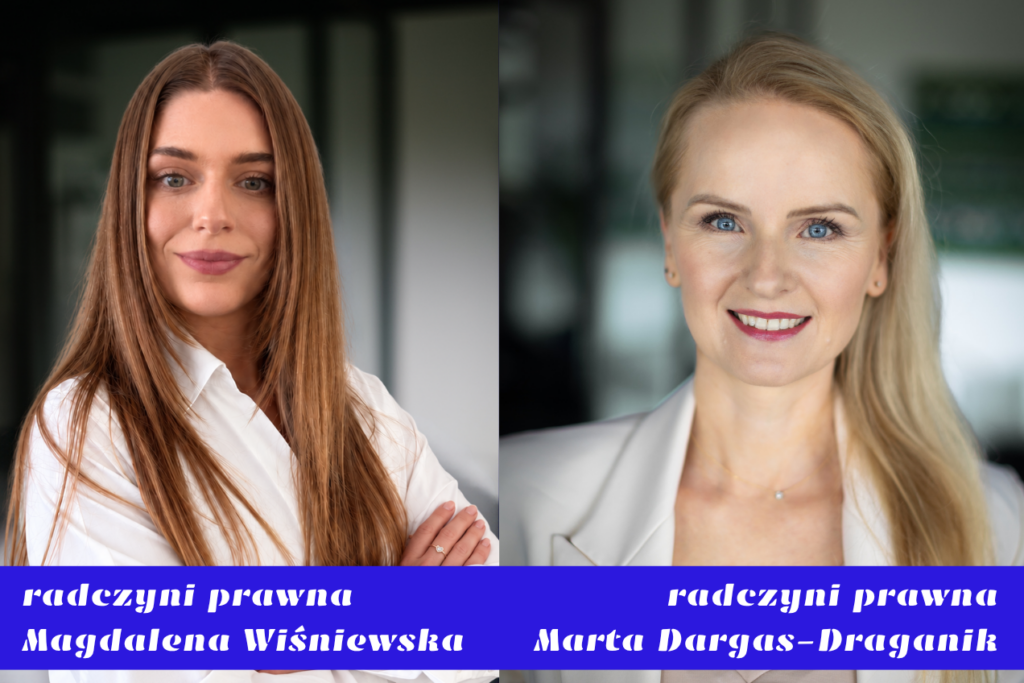
Za obszar cyberbezpieczeństwa w kancelarii LO:ME z Gdyni odpowiadają: radczyni prawna Magdalena Wiśniewska oraz radczyni prawna dr Marta Dargas-Draganik.
Dr Marta Dargas-Draganik wnosi wieloletnie doświadczenie w obszarze prawa nowych technologii, transferu wiedzy oraz międzynarodowych standardów compliance, co pozwala na precyzyjne mapowanie ryzyk i budowanie strategii odporności cyfrowej dla innowacyjnych podmiotów. Prawniczka przewodniczy Komisji ds. Nowych Technologii i Transformacji Cyfrowej OIRP w Gdańsku.
Radczyni prawna Magdalena Wiśniewska zapewnia dokładność w audycie i negocjowaniu kontraktów, prawie handlowym oraz ochronie własności intelektualnej. Dbaj o formalną szczelność procedur i zabezpieczenie najważniejszych danych przedsiębiorstwa.
Kancelaria LO:ME świadczy obsługę prawną przedsiębiorstw w 6 językach: po polsku, angielsku, niemiecku, hiszpańsku, włosku i chińsku. Nasze biuro mieści się w Gdyni, ul. Sportowa 8c, 81-300 Gdynia. Lecz działamy w całej Polsce.
Dlaczego cyberbezpieczeństwo z LO:ME?
Połączenie prawa i technologii
Tłumaczymy skomplikowane wymogi regulacyjne na realia środowiska IT oraz specyfikę procesów w Twojej organizacji. Dzięki temu otrzymujesz rozwiązania w pełni zgodne z normami NIS2, DORA czy CRA, które nie paraliżują codziennej działalności biznesowej.
Ochrona zarządu
Nowe przepisy wprowadzają bezpośrednią, osobistą odpowiedzialność kadry zarządzającej za zaniedbania w obszarze bezpieczeństwa cyfrowego. Projektujemy ład korporacyjny tak, aby zminimalizować ryzyko prawne.
Wdrożenia działające w praktyce
Tworzymy przejrzyste instrukcje reagowania na incydenty oraz zarządzania kryzysowego. W sytuacji realnego zagrożenia cybernetycznego lub kontroli regulatora Twój zespół dokładnie wie, jak działać natychmiast i zgodnie z prawem.
Skontaktuj się z nami
Zastanawiasz się, czy Twoja firma podlega pod regulacje NIS2, DORA lub KSC? A może potrzebujesz zaktualizować dotychczasową dokumentację? Umów się na konsultację z naszym zespołem.
Mail: lome@lome.legal
Telefon +48 887 217 166
Jesteśmy otwarci od poniedziałku do piątku w godz.: 9:00–17:00.


Technologia tworzy zabezpieczenia, ale to procedury i odpowiedzialność decydują o bezpieczeństwie.
FAQ – najczęstsze pytania o cyberbezpieczeństwo
Kogo dotyczy NIS2?
Firm z sektorów wymienionych w załącznikach do ustawy o KSC (m.in. energetyka, transport, zdrowie, produkcja, usługi cyfrowe), które są co najmniej średnim przedsiębiorstwem, czyli mają min. 50 pracowników albo ponad 10 mln EUR rocznego obrotu. Niektóre podmioty podlegają pod NIS2 niezależnie od wielkości, np. dostawcy usług DNS czy usług zaufania.
Do kiedy trzeba było złożyć wniosek o wpis do wykazu?
Do 3 października 2026 r. – jeśli firma już w dniu wejścia w życie ustawy spełniała przesłanki. Firmy, które przesłanki do wpisu do wykazu podmiotów kluczowych i ważnych uzyskują później, mają na złożenie wniosku 6 miesięcy od aktywowania się przesłanki wpisu. Spóźniony wniosek złóż niezwłocznie.
Jakie kary grożą za brak wdrożenia NIS2?
Podmiotowi kluczowemu grozi do 10 mln EUR lub 2% rocznych przychodów. Podmiot ważny może dostać karę do 7 mln EUR lub 1,4% rocznych przychodów. Karę może dostać także osobiście kierownik podmiotu, czyli prezes lub członek zarządu.
W jakim terminie zgłasza się incydent do CSIRT?
Wczesne ostrzeżenie trzeba zgłosić w 24 godziny od wykrycia poważnego incydentu. Na zgłoszenie są 72 godziny od wykrycia. Raport końcowy zwykle przedstawia się w miesiąc.
Czy wyciek danych zgłasza się do CSIRT i do UODO?
Tak, często do obu podmiotów. Naruszenie ochrony danych osobowych zgłaszasz do UODO w 72 godziny, a jeśli to także poważny incydent w rozumieniu ustawy o KSC – również do CSIRT.
Czy mamy wsparcie prawnika, jeśli IT obsługuje zewnętrzna firma?
Tak. Dostawca IT odpowiada za technologię, a my za umowy, procedury i zgłoszenia. Często pracujemy razem z działem IT lub dostawcą.